


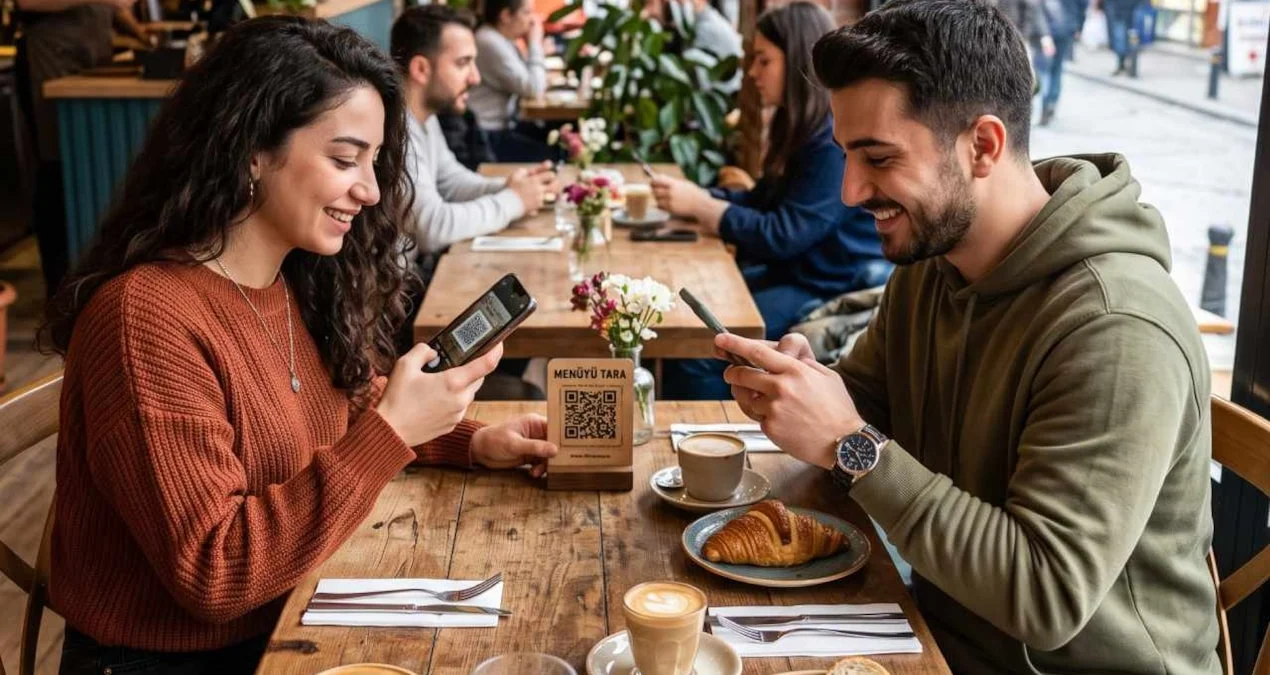
Restoranlarda masalardaki QR kodlarıyla menülere erişim, siber dolandırıcıların yeni hedefi oldu. Bu yöntem, "quishing" olarak adlandırılıyor ve kullanıcıların kişisel bilgilerini çalmayı amaçlıyor.
Sahte QR kodları, orijinal kodların üzerine yapıştırılarak kullanıcıları kötü amaçlı sitelere yönlendirebiliyor. Bu siteler, ödeme bilgilerini çalmaya veya zararlı yazılımlar yüklemeye çalışıyor.
Kullanıcılar, QR kodlarını taramadan önce URL'yi kontrol etmeli ve ödeme bilgilerini paylaşmadan önce sayfanın güvenilirliğini doğrulamalıdır. Şüpheli durumlarda, garsondan fiziksel menü talep etmek en güvenli seçenektir.
Restoranlar, QR kodlarını düzenli olarak kontrol etmeli ve üzerlerini koruyarak sahte kodların eklenmesini engellemelidir. Bu önlemler, hem işletmelerin hem de müşterilerin güvenliğini sağlamaya yardımcı olur.